- Nieuws
- |
- 6 October 2026
Dit was OnderwijsInzicht Focus: doorpakken met het Normenkader IBP
Een normenkader. Een zelfevaluatie. Een roadmap. Risicomanagement. Architectuur. DPIA's. MFA. Toegangsrechten. Het zijn termen die al snel technisch of beleidsmatig klinken. Maar tijdens OnderwijsInzicht Focus: doorpakken met IBP op vrijdag 2 oktober werd vooral één ding duidelijk: informatiebeveiliging en privacy in het onderwijs, dat gaat over systemen en documenten, maar vooral over mensen.
Door de redactie
Of, zoals Kennisnet-directeur Larissa Zegveld het in haar opening verwoordde: als je een hack overkomst, dan denk je: nu moet ik écht. Maar als het je niet overkomt, dan lijkt het wat op afstand te staan. Het is best merkwaardig dat we soms nog zo weinig urgentie voelen.
En dus is de vraag niet alleen hoe ver een organisatie is met het Normenkader IBP. De belangrijkere vraag is: voelen we met elkaar de urgentie om er daadwerkelijk werk van te maken?
Van ‘we moeten nog iets met het normenkader’ naar bestuurlijke urgentie
Die urgentie is nog niet overal vanzelfsprekend. Ook bij bestuurders niet, terwijl juist die bestuurlijke betrokkenheid cruciaal is. De gedachte achter het Normenkader IBP is immers niet dat scholen een nieuwe stapel documenten produceren. Het gaat erom dat informatiebeveiliging en privacy structureel onderdeel worden van dagelijks beleid.
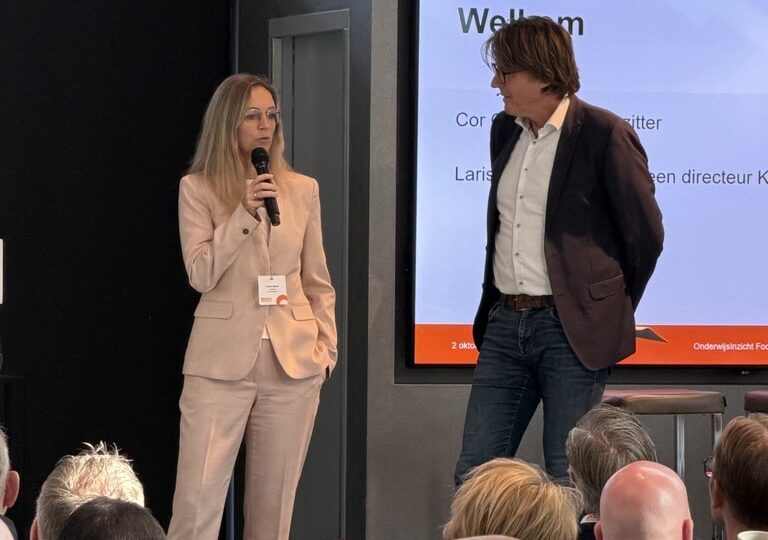
Kennisnet-directeur Larissa Zegveld en dagvoorzitter Cor Ottens.
Dat het normenkader uiteindelijk een verplichtend karakter krijgt kan daarbij helpen. Organisaties komen in beweging wanneer iets verplicht wordt; het onderwerp stijgt dan op de prioriteitenlijst. Maar verplichting alleen is niet genoeg. De uitdaging is om van ‘we moeten nog iets met het Normenkader’ naar een invulling te komen die door de hele organisatie wordt gedragen.
‘Morgen ligt uw leerlingvolgsysteem plat’
Die urgentie werd vervolgens op scherp gezet door keynote-spreker Ismael Ahmidout, cybersecurityspecialist, ethisch hacker en expert op het gebied van incident response. Ahmidout maakte het onderwerp concreet met de volgende casus.
Morgen ligt uw leerlingvolgsysteem plat.
Wie neemt dan de leiding? Wie neemt het eerste besluit? Liggen er draaiboeken klaar?
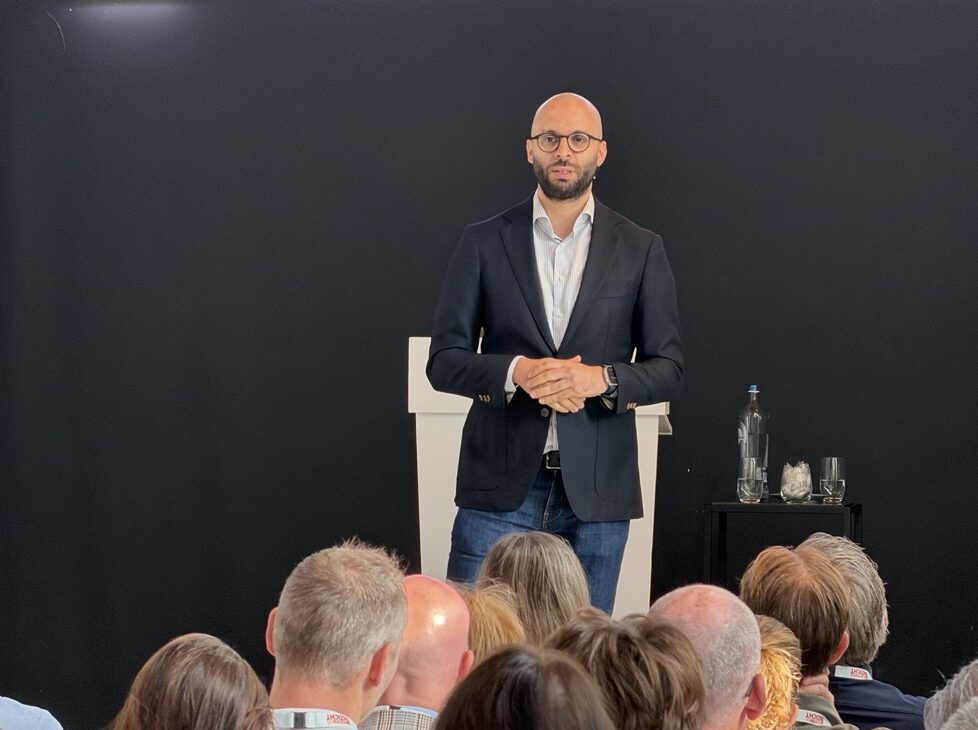
Keynote-spreker Ismael Ahmidout: "Een cyberaanval is geen technisch incident dat zich netjes beperkt tot de ICT-afdeling."
Een cyberaanval is geen technisch incident dat zich netjes beperkt tot de ICT-afdeling. Het raakt leerlingen, medewerkers, bestuurders, ouders, leveranciers en uiteindelijk de continuïteit van het onderwijs.
Hij kent ook de menselijke kant van zulke incidenten. “Ik heb mensen ten einde raad gezien door de gevolgen van een cyberaanval op hun organisatie.” Daarmee verschuift de vraag. Niet: hebben we een goed wachtwoordbeleid? Maar: wat gebeurt er met onze organisatie en met onze mensen als het echt misgaat? Lees hier meer over in het interview met Ismael: ‘Scholen denken onterecht dat ze niet interessant zijn voor hackers’
De aanval begint soms bij een ogenschijnlijk gewone mail
Die verantwoordelijkheid kwam ook terug in het panel met Wessel van de Hoef van Tabor College, Pieter Hof van het Carmelcollege en Johan Vroegindeweij van SWV Unita. Het bestuur is verantwoordelijk, maar digitale veiligheid is uiteindelijk van iedereen. Een phishingtest bij Tabor College maakte duidelijk hoe makkelijk het mis kan gaan: 60 procent van de medewerkers opende een mail die afkomstig leek van de salarisadministratie; de helft van hen vulde gegevens in. Niet om medewerkers de schuld te geven, maar om te laten zien hoe belangrijk structurele bewustwording is.
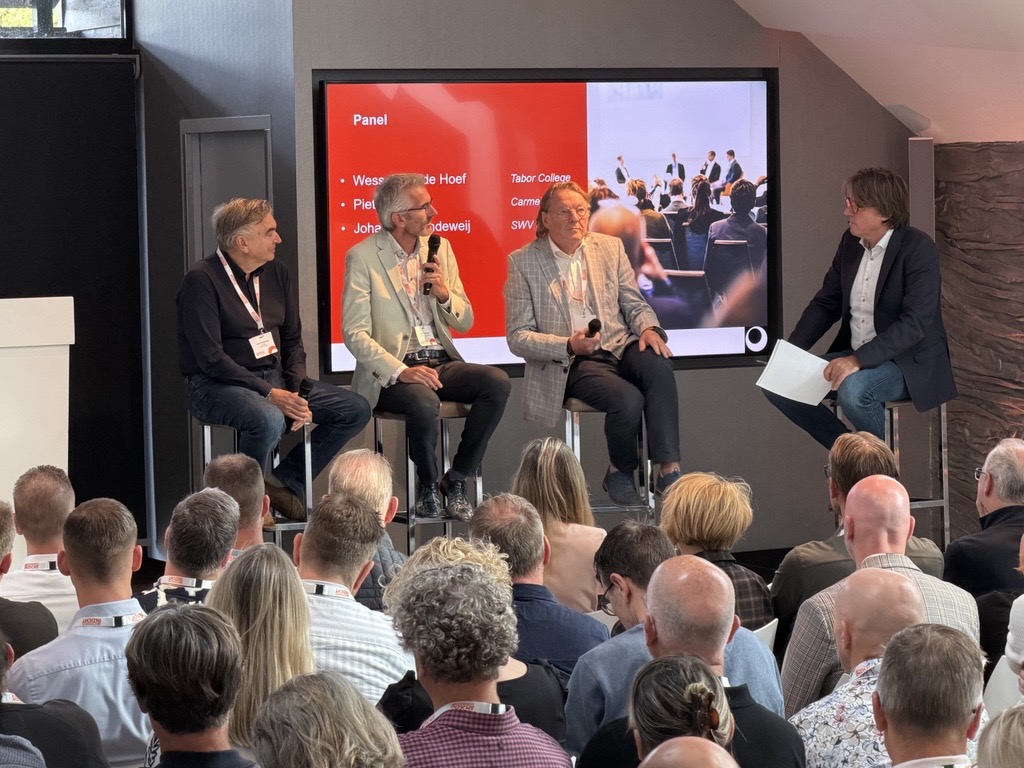
Johan Vroegindeweij van SWV Unita, Pieter Hof van het Carmelcollege en Wessel van de Hoef van Tabor College in gesprek met dagvoorzitter Cor Ottens.
Bij Tabor staat digitale veiligheid daarom regelmatig op de agenda van teams. Tijdens corona werden creatieve video’s over privacy en de AVG gemaakt en inmiddels wordt gewerkt aan een nieuwe serie. Johan benadrukte daarnaast het belang van een open meldcultuur: nul meldingen betekent niet automatisch dat een organisatie veilig is; het kan ook betekenen dat mensen incidenten niet durven te melden.
Eigenaarschap moet volgens Wessel dan ook breed worden gedragen. Dat vraagt om communicatie, herhaling en samenwerking. Scholen hoeven daarbij niet alles zelf uit te vinden. Door bij elkaar te kijken, kennis te delen en bijvoorbeeld in netwerken samen aan het Normenkader IBP te werken, kunnen organisaties van elkaar leren en sneller stappen zetten.
Meten is weten, maar weten is nog niet doen
In de workshop Van meten naar weten naar IBP-aanpak gingen deelnemers praktisch aan de slag met het domein risicomanagement in de Zelfevaluatietool van Kennisnet. De opzet van de workshop is precies daarop gericht: bepalen waar je organisatie staat en dat vertalen naar een roadmap voor het vervolg.
Een belangrijk inzicht: een volwassenheidsniveau is pas echt betekenisvol wanneer je kunt aantonen dat je het hebt bereikt. Dat voorkomt een papieren werkelijkheid.
Strategische keuzes bepalen het beleid
Ook de workshop Koers bepalen – aan de slag met strategie en beleid leverde een belangrijke les op. Deelnemers onderzochten met behulp van een spel wat het effect is van strategische keuzes op beleid en uitvoering.
Een van de inzichten uit de groep was raak: te laag ingestoken strategische keuzes leiden ook tot te laag uitgewerkte beleids- en uitvoeringskeuzes.
Wie op strategisch niveau niet duidelijk kiest voor digitale veiligheid en privacy, krijgt uiteindelijk beleid dat vooral reactief en versnipperd is. Dan ontstaan losse maatregelen, losse verantwoordelijkheden en losse projecten. Een goede IBP-aanpak begint daarom hoger: bij de strategische keuze. Daarna volgt het beleid. En pas daarna de concrete uitvoering.
Niet alles zelf doen
Tijdens de verschillende sessies kwam nog een ander thema steeds terug: onderwijsorganisaties hoeven dit niet alleen te doen. Er zijn hulpmiddelen, modellen en voorbeelden beschikbaar. De FORA helpt bijvoorbeeld om informatievoorziening en architectuur in kaart te brengen. De Zelfevaluatietool helpt om het huidige volwassenheidsniveau te bepalen. Het Normenkader geeft richting.
Maar hulpmiddelen werken alleen als organisaties er daadwerkelijk mee aan de slag gaan. Daarbij zijn quick wins belangrijk. Denk aan MFA, het nalopen van toegangsrechten of het verwijderen van oude dossiers. Zulke maatregelen lossen niet het hele IBP-vraagstuk op, maar kunnen wel direct verschil maken.
Tegelijkertijd is het belangrijk om verder te kijken dan de eigen organisatie. Scholen, samenwerkingsverbanden en leveranciers vormen samen een keten. Een kwetsbaarheid bij de ene partij kan gevolgen hebben voor de andere.
Samen verantwoordelijk
OnderwijsInzicht Focus: doorpakken met het Normenkader IBP maakte duidelijk wat nodig is om IBP daadwerkelijk in de organisatie te verankeren: helder eigenaarschap, inzicht in de belangrijkste risico’s en het vermogen om niet alleen beleid op papier te zetten, maar ook aan te tonen dat maatregelen in de praktijk werken. Een open meldcultuur, bestuurlijke betrokkenheid en ruimte om te leren en te oefenen zijn daarbij essentieel.
Het Normenkader IBP is omvangrijk, maar de aanpak hoeft niet onnodig ingewikkeld te worden. Door aan te sluiten bij wat er al is, mensen vroegtijdig te betrekken en de verbinding te leggen tussen strategie, beleid en uitvoering, kunnen organisaties concrete stappen zetten. De verantwoordelijkheid daarvoor ligt niet uitsluitend bij ICT of de IBP-specialist, maar is organisatiebreed.
De titel van een van de workshops vatte die boodschap misschien wel het beste samen: Van bestuur tot klas: samen verantwoordelijk voor IBP.